Masque de sous-reseau IPv4: calculer un CIDR sans se tromper
Un masque IPv4 se comprend mieux quand on separe reseau et hotes, puis qu on calcule par blocs plutot que par intuition.
5 février 20269 min
Un masque de sous-reseau IPv4 sert a repondre a une question simple : quelles adresses appartiennent au meme reseau et quelles adresses designent les machines de ce reseau ? Tant que cette frontiere n est pas claire, on configure au hasard des passerelles, des DHCP, des VLAN ou des pare-feu.
La bonne nouvelle, c est que le calcul n exige pas d etre expert reseau. Il faut comprendre la partie reseau, la partie hote, la notation CIDR et quelques tailles de blocs. Ensuite, la plupart des cas se resolvent avec une methode stable.
En bref
✓Une adresse IPv4 contient une partie reseau et une partie hote.
✓La notation CIDR indique combien de bits appartiennent au reseau, par exemple /24.
✓Le nombre d hotes utilisables se calcule avec les bits restants, moins reseau et broadcast.
✓Pour calculer vite, reperez la taille du bloc dans l octet ou le masque change.
✓Les erreurs les plus courantes viennent d un mauvais broadcast, d un chevauchement ou d un masque trop large.
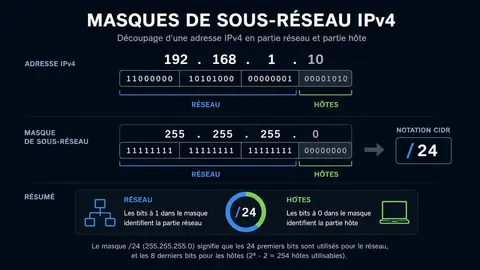
La notation CIDR dit combien de bits sont reserves au reseau ; les bits restants servent aux hotes.
Comprendre l adresse IPv4 avant le masque
Une adresse IPv4 est composee de quatre octets, par exemple 192.168.10.37. Chaque octet contient 8 bits, donc l adresse complete contient 32 bits. Ecrite en decimal, elle semble etre une suite de nombres. En realite, le reseau la lit en binaire.
Le masque indique quels bits de cette adresse identifient le reseau. Les bits restants identifient les hotes, c est-a-dire les machines possibles dans ce reseau : PC, routeur, imprimante, point d acces, serveur, objet connecte. Sans masque, l adresse IP seule ne suffit pas.
Dans 192.168.10.37/24, les 24 premiers bits appartiennent au reseau. Les 8 derniers bits changent pour les machines. On comprend alors pourquoi 192.168.10.1 et 192.168.10.200 peuvent etre dans le meme reseau, alors que 192.168.11.1 appartient a un autre /24.
Lire la notation CIDR sans convertir tout en binaire
La notation CIDR s ecrit avec une barre suivie d un nombre : /24, /26, /27, /30. Ce nombre indique combien de bits sont fixes pour le prefixe reseau. Plus le nombre est grand, plus le reseau est petit, car il reste moins de bits pour les hotes.
Un /24 laisse 8 bits pour les hotes. Un /27 laisse 5 bits. Un /30 laisse 2 bits. Cette logique suffit deja a estimer la taille d un sous-reseau. Le calcul general est simple : nombre total d adresses = 2 puissance nombre de bits hotes.
Pour les hotes utilisables, on retire en general deux adresses : l adresse reseau et l adresse de broadcast. Un /24 donne donc 2 puissance 8 = 256 adresses, soit 254 hotes utilisables. Un /27 donne 32 adresses, soit 30 hotes utilisables.
Passer du CIDR au masque decimal
Le masque decimal est la traduction des bits reseau en octets. Un /24 donne 255.255.255.0, parce que les trois premiers octets sont entierement reserves au reseau. Un /16 donne 255.255.0.0. Ces cas sont faciles parce qu ils tombent sur une frontiere d octet.
Les masques comme /25, /26, /27 ou /28 demandent de regarder l octet ou la coupure arrive. Les valeurs courantes sont 128 à 192, 224 à 240, 248 à 252, 254. Elles correspondent aux bits allumes progressivement dans l octet du masque.
Par exemple, /27 signifie 24 bits complets plus 3 bits dans le dernier octet. Le masque devient 255.255.255.224. Le bloc vaut alors 256 - 224 = 32. Les reseaux avancent par pas de 32 adresses : .0, .32, .64, .96, .128, .160, .192, .224. Cette taille de bloc est le raccourci mental le plus utile.
Calculer reseau, broadcast et plage utilisable
Prenons 192.168.10.37/27. Le masque est 255.255.255.224 et la taille du bloc est 32. Dans le dernier octet, les blocs sont 0-31, 32-63, 64-95, etc. L adresse .37 tombe dans le bloc 32-63.
À lire aussi
Pour compléter cette lecture, non enregistré sur le réseau apporte des repères utiles sur non enregistré sur le réseau, diagnostiquer sans paniquer.
L adresse reseau est donc 192.168.10.32. L adresse de broadcast est la derniere du bloc : 192.168.10.63. La plage utilisable va de 192.168.10.33 a 192.168.10.62. Ce raisonnement evite de sortir une calculatrice pour chaque cas, tout en protegeant la plage utilisable.
La meme methode fonctionne pour un /26. Le masque est 255.255.255.192, le bloc vaut 64, les reseaux commencent en .0, .64, .128 et .192. Une adresse 192.168.10.130/26 appartient donc au reseau 192.168.10.128/26, avec broadcast en .191.
Choisir un masque selon le besoin reel
Le bon masque n est pas le plus grand ni le plus petit. C est celui qui couvre le besoin actuel avec une marge raisonnable. Si une equipe a besoin de 18 machines, un /27 peut suffire avec 30 hotes utilisables. Si elle risque de doubler rapidement, un /26 sera peut-etre plus confortable.
Dimensionner trop large simplifie le depart, mais gaspille des adresses et agrandit le domaine de broadcast. Dimensionner trop serre oblige a refaire le plan plus vite que prevu. Dans une infrastructure propre, le plan d adressage anticipe les usages : utilisateurs, invites, serveurs, telephonie, imprimantes, supervision, objets connectes.
Pour les reseaux internes, les plages privees definies par les RFC restent les plus courantes : 10.0.0.0/8 à 172.16.0.0/12 et 192.168.0.0/16. Le choix depend de l echelle, des VPN, des sites distants et du risque de collision avec d autres reseaux.
Le subnetting devient plus simple quand on part du besoin reel : combien de segments, combien d hotes, quelle marge.
VLSM : decouper sans gaspiller
VLSM signifie que l on utilise des masques de tailles differentes dans un meme plan. Au lieu de donner un /24 a chaque segment, on attribue un /26 aux utilisateurs, un /27 aux imprimantes, un /28 a la supervision et un /30 ou /31 aux liaisons selon le contexte technique. C est le principe de l allocation variable.
Cette approche permet de coller au besoin reel, mais elle demande de la discipline. Les sous-reseaux doivent etre ranges dans un ordre clair, documentes et non chevauchants. Le gain d adresses ne vaut rien si le plan devient illisible pour l equipe suivante.
Une bonne pratique consiste a placer les plus grands blocs en premier, puis les plus petits. Cela reduit les trous difficiles a reutiliser. Pour une organisation multi-sites, gardez aussi des plages reservees afin de ne pas casser la logique de routage lors d une extension.
Classes A, B, C : utiles pour l histoire, pas pour dimensionner
On entend encore parler de classes A, B et C. Historiquement, elles definissaient de grands types de reseaux. Aujourd hui, le CIDR a largement remplace cette logique pour le dimensionnement. Dire qu une adresse 192.168.x.x est une classe C n aide pas vraiment a savoir si elle est en /24, /26 ou /27.
Pour configurer un reseau moderne, regardez le CIDR effectif. Une plage 10.0.5.0/24 peut etre plus petite qu une plage 192.168.0.0/20. Le premier octet ne suffit plus a deduire la taille. C est le masque applique qui compte.
Les erreurs qui cassent un sous-reseau
La premiere erreur est de confondre adresse reseau et premiere adresse utilisable. Dans 192.168.10.32/27, l adresse .32 designe le reseau. Elle ne doit pas etre attribuee a une machine. La premiere adresse utilisable est .33.
La deuxieme erreur est d oublier le broadcast. Dans ce meme exemple, .63 est reservee au broadcast. Si vous l attribuez a un poste, vous creez un comportement instable et difficile a diagnostiquer. Ce type d erreur apparait souvent quand le plan est copie sans calcul.
La troisieme erreur est le chevauchement. Deux sous-reseaux qui se recouvrent peuvent fonctionner partiellement, puis provoquer des problemes de routage, de VPN, de DHCP ou de filtrage. Avant toute mise en production, il faut verifier les plages exactes.
Pour approfondir ce point, consultez adresses IP sous-réseaux segmentation, qui traite plus précisément de adresses ip, sous-réseaux et segmentation, les repères utiles pour une pme.
Checklist
Checklist avant de valider un plan d adressage
✓Verifier que deux sous-reseaux ne se chevauchent pas.
✓Garder une marge d adresses pour les ajouts previsibles.
✓Reserver clairement passerelle, DHCP, imprimantes, equipements reseau et services fixes.
✓Documenter le CIDR, le masque, le broadcast et la plage utilisable.
✓Tester le plan sur papier avant de le pousser dans routeurs, VLAN ou DHCP.
Methode rapide pour verifier un CIDR
Commencez par identifier l octet ou le masque change. Pour /27, c est le quatrieme octet. Calculez ensuite la taille du bloc : 256 moins la valeur du masque dans cet octet. Avec 255.255.255.224, le bloc vaut 32.
Reperez le multiple de 32 inferieur ou egal au dernier octet de l adresse. Pour .37, c est .32. Ajoutez 31 pour trouver le broadcast : .63. La plage utile commence juste apres l adresse reseau et finit juste avant le broadcast.
Cette methode mentale couvre la plupart des besoins de terrain : lecture de configuration, verification DHCP, diagnostic de passerelle, creation d un VLAN, audit d un plan IP. Elle ne remplace pas une documentation propre, mais elle evite beaucoup d erreurs rapides.
Exemple complet : decouper un /24 pour une petite equipe
Imaginons que vous disposiez de 192.168.50.0/24 pour un petit bureau. Vous devez separer les postes utilisateurs, les invites Wi-Fi, les imprimantes, les equipements reseau et un petit segment de serveurs. Le mauvais reflexe consiste a donner un /24 a tout le monde. Cela fonctionne au debut, mais le reseau devient rapidement moins lisible.
Une approche plus propre peut commencer par les plus gros besoins. Les utilisateurs recoivent 192.168.50.0/26, soit 62 hotes utilisables. Les invites recoivent 192.168.50.64/27, soit 30 hotes. Les imprimantes peuvent tenir dans 192.168.50.96/28, avec 14 hotes utilisables. Les equipements reseau peuvent utiliser 192.168.50.112/28. Les serveurs internes peuvent recevoir 192.168.50.128/27.
Il reste alors de la place pour de futures extensions. Surtout, chaque segment a une fonction claire. Le pare-feu peut filtrer les invites differemment des serveurs. Le DHCP peut distribuer des plages distinctes. La supervision comprend plus vite ou chercher. C est la valeur de la segmentation logique : elle rend le reseau plus exploitable.
Dans cet exemple, les blocs doivent rester alignes. Un /27 commence sur un multiple de 32, un /28 sur un multiple de 16, un /26 sur un multiple de 64. Si vous placez un /27 au milieu d un bloc deja utilise, vous creez un chevauchement. La regle d alignement est aussi importante que le nombre d hotes.
Diagnostiquer une erreur de masque en production
Une erreur de masque se manifeste souvent par un symptome trompeur. Une machine accede a Internet mais pas a un serveur local. Deux postes semblent dans le meme reseau mais ne se joignent pas. Une imprimante repond depuis un VLAN mais pas depuis un autre. Avant d incriminer le routeur, verifiez le masque configure sur chaque equipement concerne.
Comparez l adresse IP, le masque, la passerelle et le broadcast attendu. Une machine en 192.168.10.50/24 ne raisonne pas comme une machine en 192.168.10.50/27. Dans le premier cas, elle croit joindre directement toute la plage 192.168.10.0-255. Dans le second, elle limite son reseau local au bloc 32-63.
Ce decalage explique beaucoup de pannes intermittentes. Un poste peut envoyer directement une requete qu il aurait du router via la passerelle. Un DHCP peut distribuer un masque different de celui documente. Un equipement fixe peut garder une ancienne configuration. La correction passe par une verite unique : plan IP, DHCP, routeur et documentation doivent raconter la meme chose.
Documenter pour eviter les calculs repetes
Une fois le plan valide, documentez chaque sous-reseau avec quatre informations minimales : CIDR, masque, adresse reseau, broadcast et plage utilisable. Ajoutez la passerelle, les plages DHCP, les reservations et les adresses fixes. Cette documentation evite de refaire le meme calcul a chaque intervention.
La documentation doit rester proche des outils utilises. Un tableur partage, un depot Git, un IPAM ou une page interne peuvent convenir selon la taille de l equipe. Le point critique n est pas le format, mais la mise a jour. Un plan IP non maintenu devient vite plus dangereux que l absence de plan, parce qu il donne une fausse certitude.
Le calcul d un masque IPv4 devient beaucoup plus simple quand on arrete de memoriser des recettes isolees. Une adresse, un CIDR, une taille de bloc, puis reseau, broadcast et plage utilisable : cette sequence suffit pour lire la majorite des configurations.
Le bon subnetting n est pas seulement mathematique. Il doit rester lisible, documente et evolutif, parce qu un plan IP sera relu par d autres humains longtemps apres sa premiere configuration.
Pour approfondir ce point, consultez ROI : calculer le retour sur investissement, qui traite plus précisément de roi : calculer le retour sur investissement sans se tromper.
Ingénieur en sécurité informatique reconverti dans le journalisme tech, Maxence vulgarise les enjeux de la cybersécurité pour le grand public et les PME. Son expérience e…
Windows Admin Center centralise l'administration de serveurs Windows dans un navigateur. Voici quand l'utiliser, comment le déployer et ce qu'il ne remplace pas.
Guide prudent pour désactiver temporairement Microsoft Defender, vérifier un faux positif, éviter les contournements permanents et réactiver la protection.



 · ·5 min