DHCP
Distribue les adresses aux équipements, avec des plages ou réservations selon les besoins.

Un guide réseau PME pour distinguer adresse IP, sous-réseau, VLAN et segmentation avec des repères CIDR simples.

Adresses IP, sous-réseaux et segmentation décrivent trois niveaux différents d’un réseau PME. Une adresse IP identifie un équipement. Un sous-réseau regroupe des adresses grâce à un masque ou une notation CIDR : c’est le cœur du calcul des masques de sous-réseaux en IPv4. La segmentation sépare les usages, par exemple postes, serveurs, Wi-Fi invité ou caméras, avec des règles d’accès. Le but n’est pas de devenir administrateur réseau, mais d’obtenir quelques repères chiffrés pour dimensionner vos adresses et sous-réseaux, savoir quoi séparer, quelle capacité prévoir et quelles questions poser avant de modifier l’architecture.
Pour approfondir ce point, consultez rémunération moyenne en France, qui traite plus précisément de rémunération moyenne en france, le bon repère pour une pme.
Une adresse IP privée comme 192.168.1.25 identifie un poste, une imprimante, une caméra ou un serveur dans le réseau local. Le sous-réseau indique le groupe auquel cette adresse appartient. Dans l’exemple 192.168.1.0/24, la notation CIDR “/24” dit quelle partie de l’adresse représente le réseau et quelle partie reste disponible pour les équipements.
Le VLAN est encore autre chose. Il sépare logiquement un réseau local au niveau des équipements, souvent avec un sous-réseau associé, mais il ne suffit pas à définir une politique d’accès. La segmentation est la décision d’architecture : quels usages séparer, quels flux autoriser, quels équipements isoler et qui administre les règles. Un sous-réseau organise les adresses. La segmentation organise les usages et les accès. C’est ce couple adressage IP et segmentation des réseaux qui permet de garder un réseau PME lisible et maîtrisable.
Pour lever une confusion fréquente, l’IP privée sert dans le réseau local de l’entreprise, tandis que l’IP publique sert à communiquer avec Internet via le routeur, la box ou le pare-feu. Une PME peut avoir plusieurs sous-réseaux privés derrière un seul accès WAN, si l’architecture le permet et si les règles sont correctement configurées.
Le guide consacré à réseau entreprise sécurité détaille les éléments utiles autour de réseau entreprise sécurité, protéger sans complexifier.
Le rôle du DHCP complète ce schéma. Il distribue automatiquement les adresses aux postes et peut réserver certaines adresses pour des équipements stables, comme une imprimante, un serveur ou un contrôleur Wi-Fi. La passerelle par défaut indique ensuite par où sortir du sous-réseau. Quand ces trois éléments sont mélangés ou mal documentés, les conflits IP et les pannes intermittentes deviennent difficiles à diagnostiquer. Que vous soyez sur Windows, macOS ou Linux, les règles d’adressage IP et de segmentation des réseaux restent les mêmes : il s’agit toujours des mêmes adresses et sous-réseaux TCP/IP.
Un réseau plat paraît simple au départ : tout le monde reçoit une adresse dans la même plage, les équipements se voient facilement et les problèmes semblent rapides à résoudre. Cette simplicité devient gênante quand les usages se multiplient. Le Wi-Fi invité, les postes administratifs, les imprimantes, les caméras, les téléphones IP et les serveurs n’ont pas tous besoin de communiquer librement entre eux. L’objectif de segmenter des réseaux IP en sous-réseaux est justement de limiter ces échanges au strict nécessaire.
Pour compléter cette lecture, masque de sous reseau IPv4 apporte des repères utiles sur masque de sous-reseau ipv4 : calculer un cidr sans se tromper.
Dans une PME, le problème apparaît souvent après plusieurs ajouts successifs. Une caméra est branchée “temporairement”, une imprimante est remplacée, un prestataire ajoute un standard VoIP, puis le Wi-Fi invité reste dans la même plage que les postes. Chaque ajout paraît anodin. Au bout de deux ans, personne ne sait exactement quel équipement parle à quel autre.
La segmentation peut aider à mieux contrôler le réseau, mais elle ne garantit rien seule. Elle devient utile avec des VLAN cohérents, un routage contrôlé, des règles de pare-feu, une administration correcte et une documentation à jour. Sans ces éléments, on obtient parfois des zones colorées sur un schéma, mais pas un réseau mieux maîtrisé.
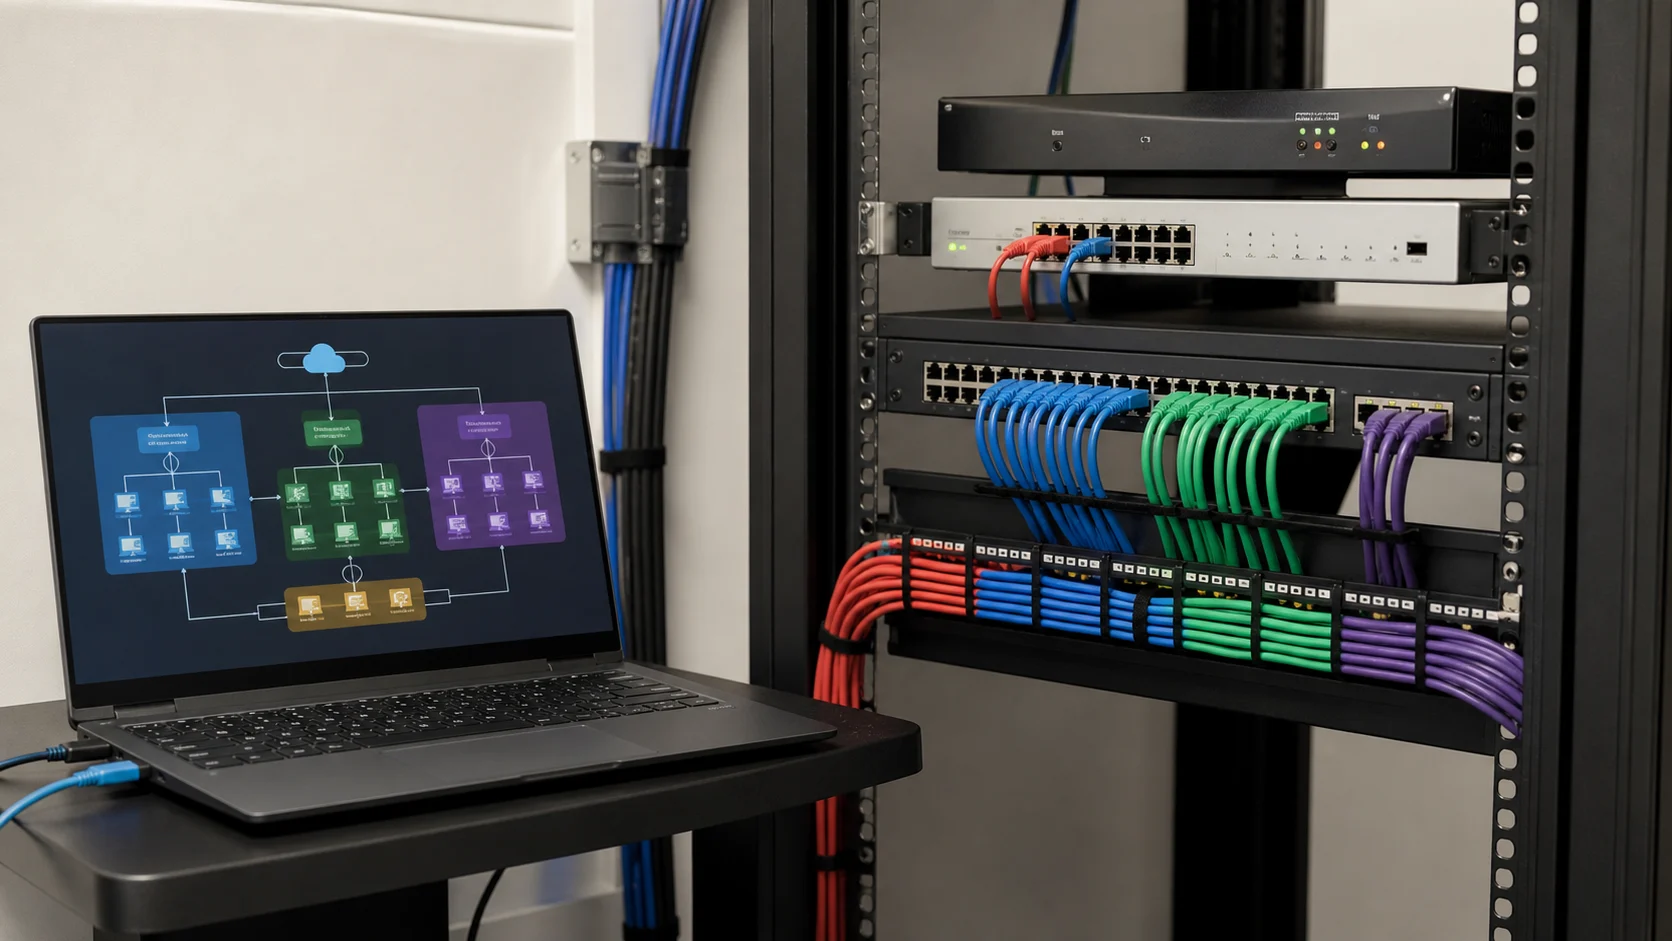
Le CIDR sert surtout à dimensionner. En IPv4 classique, un /24 contient 256 adresses, mais seulement 254 hôtes utilisables dans la plupart des configurations, car l’adresse réseau et l’adresse de broadcast ne sont pas attribuées aux équipements. La formule simple est : nombre d’adresses = 2^(32 - préfixe CIDR), puis environ deux adresses à retirer pour les hôtes utilisables. Historiquement, on parlait de classes A, B ou C : dans tous les cas, le principe est le même, c’est le découpage d’une classe en sous-réseaux de taille adaptée aux usages.
Cette logique ne demande pas de calcul binaire au quotidien. Elle demande surtout de garder une marge réaliste. Un segment imprimantes avec 8 copieurs n’a pas besoin d’un /24. Un segment postes avec 90 machines, des réservations DHCP et quelques arrivées prévues ne doit pas être coincé dans un /26. Le bon masque évite à la fois la pénurie d’adresses et les plages inutilement vastes. Les règles de calcul des masques de sous-réseaux sont identiques quel que soit le système : on parle toujours d’adresses et de sous-réseaux TCP/IP.
| Notation CIDR | Masque courant | Hôtes IPv4 utilisables | Usage PME typique | Point de vigilance |
|---|---|---|---|---|
| /24 | 255.255.255.0 | 254 | Réseau interne simple ou parc large | Trop large si tous les usages sont mélangés |
| /25 | 255.255.255.128 | 126 | Parc de 80 à 100 équipements | Garder une marge de croissance |
| /26 | 255.255.255.192 | 62 | Équipe, téléphonie IP, caméras limitées | Trop petit si le parc grandit vite |
| /27 | 255.255.255.224 | 30 | Serveurs, imprimantes, administration | Surveiller les ajouts futurs |
Pour environ 50 postes, un /26 peut suffire avec 62 hôtes utilisables, si la marge est réaliste. Pour environ 100 équipements, un /25 laisse 126 hôtes. Le mauvais réflexe consiste à tout mettre en /24 “pour être tranquille”, puis à mélanger les usages faute d’avoir décidé ce qui devait être séparé.
Segmenter par usage est généralement plus lisible que découper au hasard par étage ou par service. Une petite structure n’a pas besoin de toutes les zones possibles. Elle doit d’abord identifier les échanges nécessaires et les équipements sensibles ou peu administrés.
Le découpage par service paraît naturel, mais il est parfois trompeur. La comptabilité, le commerce et la direction peuvent tous avoir besoin du même serveur de fichiers. À l’inverse, les caméras, les copieurs et les équipements d’administration doivent rarement discuter avec tous les postes. Une segmentation utile part donc des flux, pas seulement de l’organigramme.
Pour approfondir ce point, consultez adresse IP privée publique, qui traite plus précisément de adresse ip privée ou publique, comment faire la différence.
| Segment à isoler | Pourquoi le séparer | Exemples d’équipements | Priorité PME | Règle d’accès typique à valider |
|---|---|---|---|---|
| Wi-Fi invité | Éviter l’accès au réseau interne | Smartphones clients, visiteurs | Élevée | Accès Internet seul |
| Serveurs | Limiter l’accès aux ressources sensibles | Fichiers, ERP, sauvegarde | Élevée | Accès depuis postes autorisés |
| Téléphonie IP | Stabilité et gestion dédiée | Téléphones, standard VoIP | Moyenne | Accès aux services VoIP nécessaires |
| Caméras ou IoT | Réduire l’exposition d’objets peu administrés | Caméras, capteurs, objets connectés | Moyenne à élevée | Accès sortant limité |
| Imprimantes | Éviter qu’elles servent de pont réseau | Copieurs, imprimantes | Moyenne | Accès depuis postes internes |
| Administration | Protéger les interfaces réseau | Switchs, routeur, pare-feu | Élevée | Accès réservé aux administrateurs |
Le choix dépend du nombre d’équipements, de la sensibilité des données, des accès attendus et de la capacité à maintenir les règles. Une segmentation trop ambitieuse, mal documentée, peut devenir plus fragile qu’un plan simple mais maîtrisé.
Une architecture PME tient mieux quand chaque élément a une fonction claire.
Distribue les adresses aux équipements, avec des plages ou réservations selon les besoins.
Permet à un sous-réseau de joindre d’autres zones ou Internet via routeur ou pare-feu.
Filtre les échanges entre segments, selon les flux réellement nécessaires.
Prenons un cas hypothétique : 35 postes, 12 téléphones IP, 8 imprimantes, 6 caméras, un Wi-Fi invité et 3 serveurs. Le réseau de départ est 192.168.1.0/24, où tout est mélangé. Le travail utile ne commence pas par le masque, mais par l’inventaire et les échanges nécessaires.
Une logique possible serait de garder les postes dans un segment principal, d’isoler les serveurs, de limiter le Wi-Fi invité à Internet, de dédier un segment à la téléphonie et de séparer caméras ou IoT. Les plages exactes, les passerelles, les VLAN et les réservations DHCP doivent être validés par l’administrateur ou le prestataire réseau. Le routeur ou le pare-feu contrôle ensuite les échanges entre LAN, segments internes et accès WAN.
La migration doit rester progressive. On commence souvent par documenter l’existant, créer un segment non critique, tester DHCP, passerelle et filtrage, puis déplacer quelques équipements pilotes. Cette approche évite de découvrir en pleine journée qu’une imprimante métier, un logiciel de caisse ou un serveur de téléphonie dépendait d’un flux oublié. Le test avant généralisation vaut mieux qu’un basculement global mal préparé.
Avant de modifier le réseau, préparez les informations qui éviteront conflits IP, coupures et règles incohérentes. Les erreurs fréquentes sont connues : sous-réseau trop petit, masque incorrect, passerelle mal configurée, DHCP qui distribue de mauvaises adresses, VLAN créés sans filtrage ou absence de documentation.
Demandez aussi ce qui sera livré après l’intervention. Un plan d’adressage sans sauvegarde de configuration, sans liste des VLAN, sans plages DHCP et sans règles de pare-feu expliquées devient vite inutilisable. La documentation n’a pas besoin d’être longue. Elle doit permettre à un autre technicien de comprendre la zone réseau, la passerelle, les équipements attendus et les flux autorisés.
La bonne priorité est simple : inventaire, regroupement par usage, capacité, règles d’accès, validation technique. Une PME n’a pas besoin de calculer tous les masques de sous-réseaux à la main. Elle doit surtout éviter le réseau plat non maîtrisé et demander à son prestataire un plan compréhensible, maintenable et testé.
Pour approfondir ce point, consultez réseau PME, qui traite plus précisément de réseau pme, bâtir une architecture fiable sans surdimensionner.
À lire aussi
Guide prudent pour désactiver temporairement Microsoft Defender, vérifier un faux positif, éviter les contournements permanents et réactiver la protection.
 · ·9 min
DNS Cloudflare: comprendre 1.1.1.1, les variantes filtrantes, IPv6, DNS chiffré, configuration routeur ou poste et vérifications utiles.
· ·9 min 
Windows Server 2019 reste exploitable dans certains contextes, mais support, sécurité, sauvegardes et migration doivent être pilotés avant 2029.
· ·6 min 
Guide pratique pour changer les DNS sur Windows 11 sans casser le réseau: paramètres, routeur, VPN, vérifications et erreurs fréquentes.
· ·8 min 
Un chemin de câble organise et protège les câbles, mais le bon choix dépend de la charge, du lieu, de la maintenance et de la séparation des réseaux.
· ·5 min 
Un guide opérationnel pour concevoir un réseau PME lisible, sécurisé et maintenable sans empiler du matériel inutile.
· ·10 min Un condensé de veille télécom, cloud, sécurité et outils numériques pour décider plus vite, sans bruit inutile.
Aucun spam. Désinscription en un clic.