MFA
À activer sur messagerie, accès distant, administration et outils cloud critiques.

Une méthode PME pour sécuriser le réseau, les accès, le Wi-Fi, les droits et les sauvegardes sans empiler des outils inutiles.

Un réseau entreprise sécurité ne se résume pas à une box, un antivirus et un mot de passe Wi-Fi. Dans beaucoup de PME, les vrais risques viennent d’un accès distant improvisé, d’un compte administrateur trop large, d’un réseau invité mal séparé ou d’une sauvegarde jamais restaurée. Le sujet n’est pas de construire une forteresse. Il est de mettre de l’ordre dans les accès, les usages et les contrôles qui protègent vraiment l’activité.
La bonne approche tient en quatre verbes: cartographier, protéger, contrôler, corriger. Elle permet d’avancer sans jargon inutile, sans achat réflexe et sans bloquer les équipes. Un réseau propre est souvent plus utile qu’une pile d’outils que personne ne surveille.
Un réseau d’entreprise sécurisé est un ensemble cohérent de règles, d’équipements, de droits et de contrôles. Il couvre l’accès internet, le Wi-Fi interne, le réseau invité, les postes, les mobiles, les imprimantes, les serveurs, les NAS, la téléphonie IP, les accès distants et les comptes d’administration.
Une PME n’a pas besoin de reproduire l’architecture d’un grand groupe. Elle doit surtout éviter que tout communique avec tout, que les mots de passe circulent par mail, que les prestataires gardent un accès ouvert ou que les sauvegardes restent théoriques. La sécurité utile réduit les angles morts du quotidien, sans empêcher les équipes de travailler.
Le piège classique consiste à acheter une protection visible avant d’avoir compris le fonctionnement réel. Un pare-feu récent ne corrigera pas un accès administrateur partagé, une borne Wi-Fi oubliée ou une sauvegarde qui couvre seulement une partie des fichiers métier. À l’inverse, quelques règles bien tenues peuvent réduire fortement le risque: comptes nominatifs, MFA, séparation invité/interne, mises à jour, inventaire et restauration testée. La sécurité réseau progresse surtout quand elle devient une routine exploitable, pas un projet isolé.
Le bon niveau dépend de l’exposition. Une agence mono-site avec cinq postes ne traite pas le risque comme une structure multisite avec télétravail, CRM cloud, téléphonie IP et données clients sensibles. Mais dans les deux cas, le réseau doit rester lisible.
Ne partez pas du schéma supposé. Regardez le réseau qui fonctionne vraiment à 9 h 30 un jour chargé.
Qui se connecte ? Depuis quel lieu ? Avec quel appareil ? À quelles applications ? Beaucoup d’audits révèlent des équipements oubliés: imprimante réseau, ancienne borne Wi-Fi, NAS non mis à jour, caméra IP, routeur secondaire ou poste d’accueil partagé. Ce ne sont pas toujours les éléments les plus visibles qui créent la surface d’attaque.
Cartographier ne signifie pas produire un document complexe. Un tableau simple suffit au départ: utilisateurs, équipements, accès, droits, flux métier et responsable. Le but est de savoir ce qui dépend du réseau: messagerie, ERP, CRM, fichiers, téléphonie, caisse, sauvegardes, accès cloud ou outils de production.
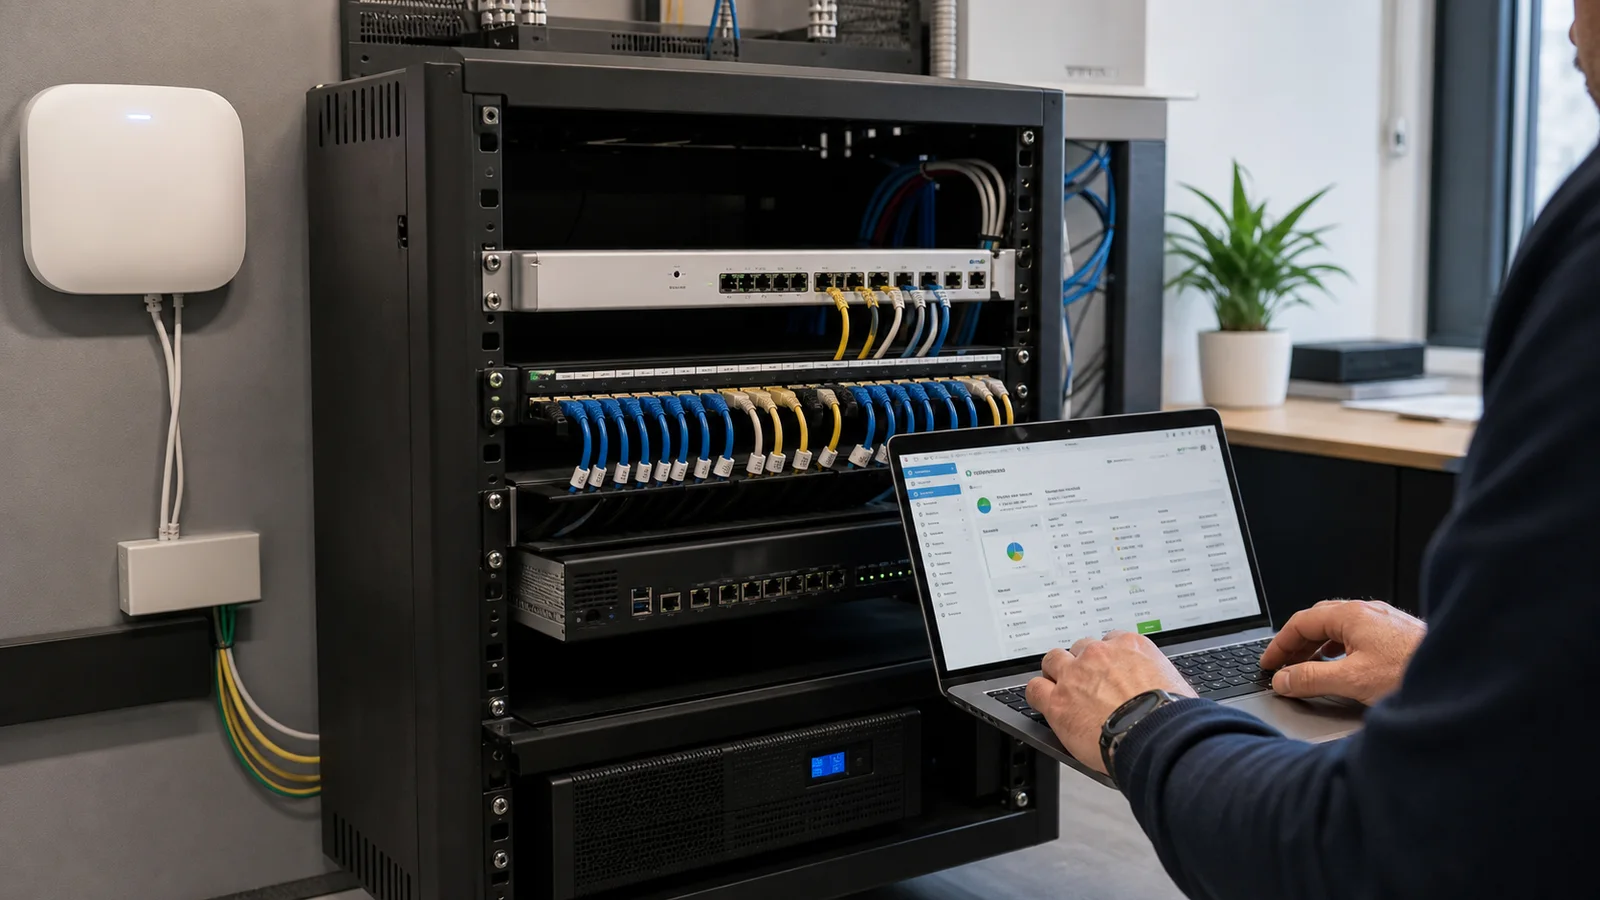
Commencez par les failles banales, celles qui coûtent une matinée, un client ou une intervention en urgence avant même de devenir un incident majeur.
La priorité n’est pas de tout bloquer. Elle est de réduire les scénarios les plus fréquents: mot de passe partagé, Wi-Fi unique pour tout le monde, accès VPN laissé ouvert, compte admin utilisé au quotidien, sauvegarde non testée, poste exposé sans mise à jour. Ces erreurs sont banales, mais elles suffisent à dégrader une journée de travail.
Pour compléter cette lecture, Pappers apporte des repères utiles sur pappers, vérifier une entreprise avant de décider.
Commencez par les points qui protègent le plus d’activité: comptes et mots de passe, MFA quand il est disponible, mises à jour, Wi-Fi séparé, sauvegardes restaurables, droits administrateurs limités, accès distants encadrés. L’ANSSI insiste dans ses guides TPE/PME sur les mots de passe uniques, l’authentification multifacteurs et l’identification des actifs à protéger.
La continuité compte autant que la confidentialité. Une PME peut ne jamais subir une fuite massive, mais être bloquée par un poste chiffré, un serveur inaccessible ou une sauvegarde inutilisable. Un réseau sécurisé doit donc limiter l’incident et permettre un retour en fonctionnement, même en mode dégradé.
Dans une PME mono-site, par exemple, le risque prioritaire peut être très concret: une seule box opérateur, un Wi-Fi interne partagé avec les visiteurs, un NAS où toute l’équipe stocke les devis, et un accès distant configuré il y a deux ans pour un prestataire. Rien de spectaculaire. Pourtant, si un poste est compromis, il peut voir trop de ressources et perturber la facturation, le support et les fichiers commerciaux. La première amélioration consiste alors à réduire le rayon d’action de chaque compte et de chaque équipement.
La séparation doit rester lisible par ceux qui l’exploitent, sinon elle sera contournée au premier incident ou au premier changement d’équipe. La segmentation consiste à diviser le réseau en zones plus petites, avec des règles adaptées. Cloudflare la définit comme le fait de diviser un réseau en sections isolées pour réduire les mouvements latéraux et mieux contrôler le trafic. Pour une PME, cela peut rester simple: interne, invités, téléphonie, équipements techniques et serveurs. Le but n’est pas de compliquer l’administration, mais d’éviter qu’un incident local ouvre immédiatement tous les chemins.
La bonne segmentation n’est pas celle qui multiplie les VLAN incompréhensibles. C’est celle qui empêche un visiteur, une imprimante vulnérable ou un poste compromis d’accéder directement aux fichiers sensibles. Elle doit être documentée, testée et maintenable par le prestataire ou l’équipe interne.
| Zone ou usage réseau | Niveau de risque | Protection minimale attendue | Erreur fréquente à éviter |
|---|---|---|---|
| Postes internes | Moyen à élevé | Mises à jour, droits limités, antivirus, règles pare-feu | Utiliser un compte admin pour travailler tous les jours |
| Wi-Fi invité | Élevé s’il est mélangé | Réseau séparé, mot de passe renouvelé, accès internet seul | Donner le mot de passe du Wi-Fi interne aux visiteurs |
| Téléphonie IP | Moyen | Zone dédiée, règles de flux, administration protégée | Laisser les postes téléphoniques sur le même réseau que tout le reste |
| Serveur ou NAS | Élevé | Droits par profil, sauvegarde, journaux, accès restreint | Exposer l’administration ou partager un compte commun |
| Prestataires | Variable | Accès nominatif, temporaire, tracé et limité au besoin | Conserver un accès permanent sans responsable identifié |
Le réseau invité n’est pas un détail. Il évite qu’un téléphone personnel, un ordinateur de passage ou un appareil mal maîtrisé partage le même espace que les fichiers, les imprimantes et les postes de travail. C’est une séparation simple, visible et souvent très rentable.
Ils ne demandent pas tous un grand projet, mais ils réduisent beaucoup d’erreurs courantes.
À activer sur messagerie, accès distant, administration et outils cloud critiques.
À séparer du réseau interne avec un accès internet seul et un mot de passe maîtrisé.
À réserver aux tâches d’administration, avec des comptes nominatifs.
À restaurer en test, pas seulement à planifier dans un outil.
Le confort ne doit pas devenir une porte ouverte: chaque accès pratique doit avoir une limite, un responsable et une date de revue. Les failles les plus simples viennent souvent de ce confort. Un mot de passe Wi-Fi qui ne change jamais, un VPN partagé, un poste personnel utilisé pour accéder aux fichiers, un prestataire qui garde un accès ouvert: chaque décision paraît pratique. Ensemble, elles créent un réseau poreux. La bonne règle n’interdit pas tout; elle rend chaque exception visible, justifiée et révocable.
Le Wi-Fi d’entreprise doit séparer interne et invités, protéger l’administration des bornes, utiliser un chiffrement adapté et prévoir une rotation des accès. Dans une petite structure, cette discipline suffit déjà à éviter beaucoup de mélanges risqués.
Les accès distants demandent plus de rigueur. Un VPN ou un accès applicatif doit être nominatif, protégé par MFA, limité aux ressources nécessaires et désactivé quand il n’est plus utile. Le compte d’un prestataire ne doit pas survivre à la mission, même si personne ne l’utilise plus.
Pour une structure multisite, le sujet change d’échelle. Il faut savoir quels flux passent entre les sites, quels services restent disponibles si un lien tombe, et comment un collaborateur mobile accède aux applications métier. Le VPN peut être pertinent, mais il doit être administré comme un service critique: comptes nominatifs, journalisation, révocation rapide, règles par profil, procédure pour les nouveaux arrivants et les départs. Un accès distant pratique mais non gouverné devient un raccourci dangereux.
Les mobiles et postes hybrides compliquent le périmètre. Ils sortent du bureau, utilisent des réseaux inconnus, stockent parfois des documents et servent de second facteur d’authentification. Il faut décider ce qui est autorisé, ce qui est interdit, et ce qui doit être effacé ou bloqué en cas de perte.
Un pare-feu filtre, bloque, autorise, journalise et applique des règles. Il reste indispensable, mais il ne remplace pas la surveillance, la sauvegarde, la procédure d’incident ni la connaissance du réseau. Un boîtier bien vendu mais jamais relu devient un décor technique. La question utile est donc simple: quelles règles sont actives, qui les maintient, et que se passe-t-il quand une alerte remonte ?
La journalisation doit répondre à des questions simples: qui s’est connecté, quand, depuis où, vers quoi, et quelle alerte mérite une réaction ? Toutes les PME n’ont pas besoin d’un SOC. Elles ont besoin d’un minimum de traces exploitables et d’une personne responsable quand une alerte apparaît.
Pour approfondir ce point, consultez adresses IP sous-réseaux segmentation, qui traite plus précisément de adresses ip, sous-réseaux et segmentation, les repères utiles pour une pme.
La sauvegarde doit être traitée comme une fonction de reprise, pas comme une case à cocher. Un fichier sauvegardé mais impossible à restaurer ne protège pas l’entreprise. Testez une restauration, isolez au moins une copie et vérifiez que les données critiques sont bien couvertes.
La supervision doit rester proportionnée. Une TPE n’a pas forcément besoin d’un centre de surveillance complet, mais elle doit savoir qui reçoit les alertes importantes, qui peut redémarrer un équipement, qui appelle le prestataire et où trouver les informations de configuration. Sans ce minimum, une alerte reste un message de plus dans une boîte mail. Avec ce minimum, elle devient une action possible.
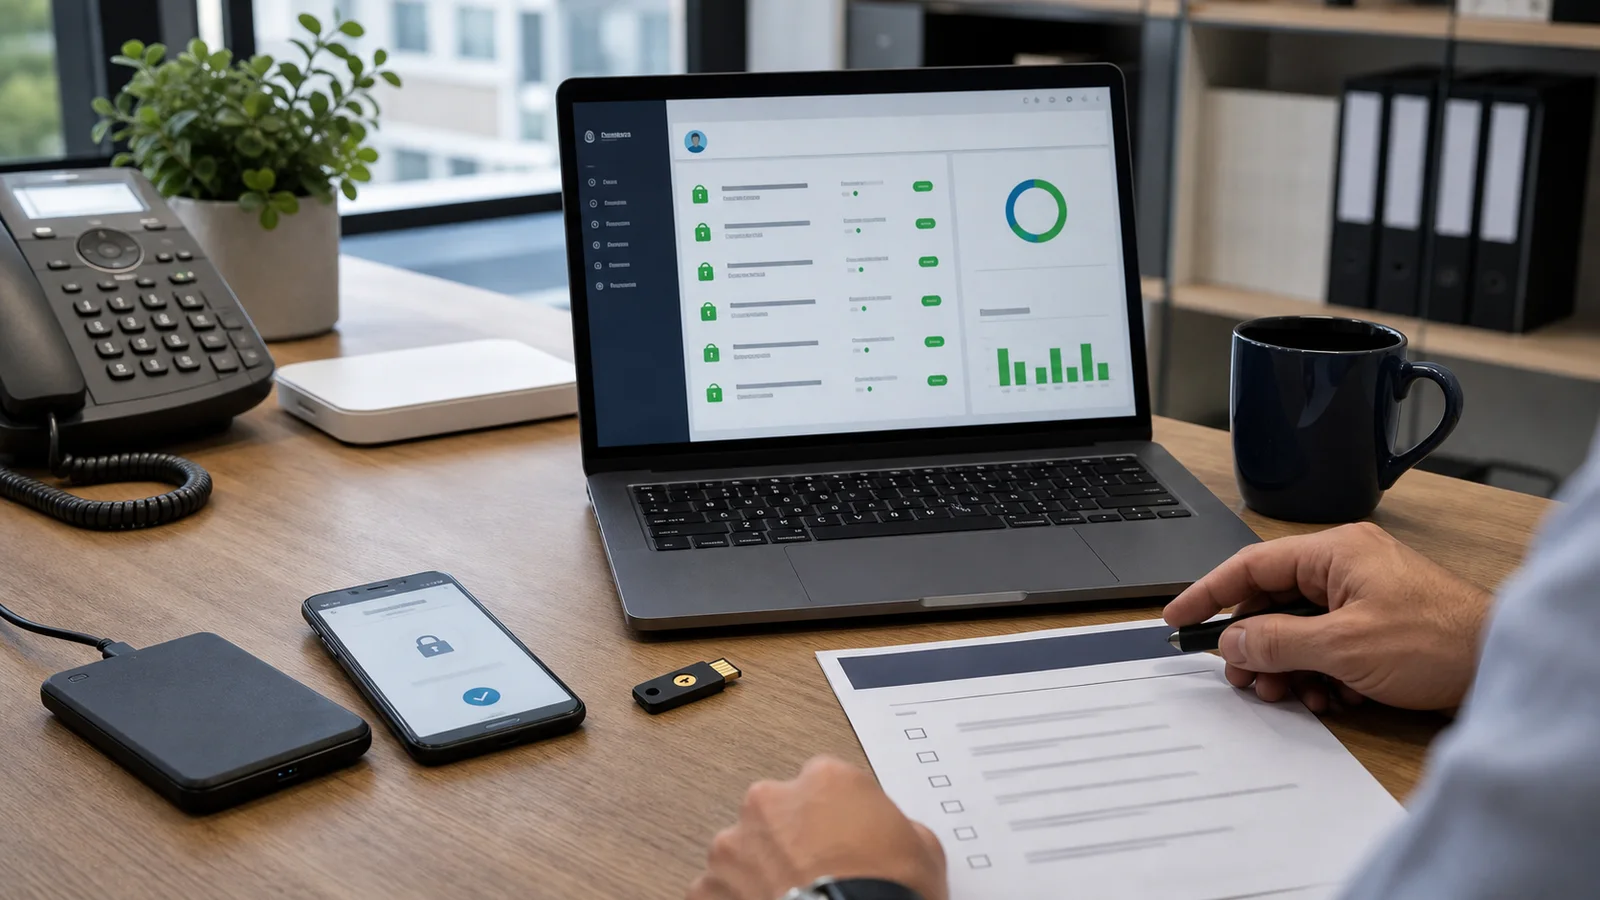
Le bon prestataire laisse des traces utiles, et c’est souvent ce qui distingue un support sérieux d’une simple vente d’équipement. Le prestataire compte autant que le matériel. Un bon acteur ne vend pas seulement un pare-feu ou une licence. Il précise le périmètre, les responsabilités, les délais, la documentation, les accès administrateurs, les sauvegardes de configuration et la procédure en cas d’incident. Cette précision protège les deux parties: l’entreprise sait ce qui est couvert, et le prestataire sait ce qu’il doit réellement maintenir.
Les certifications ou labels peuvent aider à vérifier le sérieux général d’une organisation. Ils ne prouvent pas seuls que votre réseau sera correctement segmenté, supervisé ou documenté. Les références clients rassurent aussi, mais elles doivent être reliées à un contexte comparable: taille, sites, contraintes métiers, niveau de support.
Une astreinte 24h/24 peut être utile pour une activité critique. Elle est inutile si personne ne sait quel incident déclenche l’appel, quels équipements sont couverts et qui autorise l’intervention. Vérifiez donc le scénario d’usage, pas seulement l’argument de disponibilité.
Demandez aussi une preuve de transmission. Après une intervention, l’entreprise doit récupérer un schéma, une liste d’équipements, les règles principales, les comptes créés, les accès prestataires, les sauvegardes de configuration et les points non traités. Ce document n’a pas besoin d’être long. Il doit permettre à un nouveau responsable ou à un autre prestataire de comprendre vite l’état du réseau, sans repartir de zéro.
La bonne séquence évite les grands projets qui n’atterrissent jamais: elle transforme la sécurité réseau en chantiers courts, vérifiables et suivis. La sécurité réseau se construit mieux en séquence qu’en grand soir. D’abord cartographier l’existant. Ensuite corriger les expositions évidentes: mots de passe partagés, Wi-Fi unique, accès distants non nominatifs, droits administrateurs trop larges. Puis structurer la segmentation, les règles pare-feu, les sauvegardes et la documentation. Enfin, seulement, automatiser ou renforcer ce qui mérite un suivi plus avancé.
Le contrôle final doit être concret. Un responsable doit pouvoir répondre sans chercher trois heures: qui a les droits admin ? Quels comptes prestataires restent actifs ? Le Wi-Fi invité est-il séparé ? Le VPN impose-t-il le MFA ? Quelle sauvegarde a été restaurée récemment ? Où se trouve le schéma réseau à jour ?
À refaire après un changement de prestataire, un déménagement, une nouvelle borne Wi-Fi ou un incident.
Le niveau réel apparaît quand l’entreprise sort du fonctionnement nominal.
Propagation limitée
La segmentation, les droits limités et les sauvegardes empêchent l’incident de devenir une interruption générale.
Compte maîtrisé
Le compte est nominatif, documenté, protégé par MFA et désactivable sans chercher un mot de passe partagé.
Transmission possible
La documentation évite de dépendre d’une seule personne ou d’un ancien contrat.
Une PME n’a pas besoin d’une forteresse. Elle a besoin d’un réseau propre, documenté et tenable, capable de résister aux départs, aux urgences et aux changements de prestataire. Si l’équipe ne comprend plus les règles, elle contournera les protections. Si le prestataire seul connaît la configuration, l’entreprise dépendra de lui au mauvais moment. La sécurité doit donc rester assez claire pour être expliquée à un dirigeant et assez précise pour être exploitée par un technicien.
Montez en exigence quand le risque augmente: multi-sites, télétravail massif, données sensibles, téléphonie IP critique, prestataires nombreux, activité qui ne tolère pas l’arrêt. Dans ces cas, le support, la supervision, la documentation et les tests de reprise deviennent des critères de décision.
Les signes de fragilité sont souvent visibles: schéma absent, comptes partagés, mots de passe transmis dans des mails, borne Wi-Fi inconnue, règles pare-feu non relues, sauvegarde jamais restaurée, ancien prestataire encore actif. Ce sont de bons points de départ, parce qu’ils se corrigent sans attendre un projet lourd.
Le budget doit suivre cette logique. Il vaut mieux financer un inventaire propre, une segmentation simple, un support clair et une restauration testée que multiplier les licences peu exploitées. À l’inverse, une activité très dépendante du réseau doit accepter de payer pour une meilleure supervision, une intervention plus rapide ou une architecture plus robuste. Le bon arbitrage relie toujours coût, simplicité et risque métier.
Protéger un réseau d’entreprise, c’est surtout éviter les angles morts du quotidien. Voir l’existant, hiérarchiser les risques, séparer les usages, encadrer les accès, surveiller, sauvegarder et documenter: cette méthode n’a rien de spectaculaire. Elle tient pourtant mieux qu’un empilement d’outils non maîtrisés.
Pour approfondir ce point, consultez réseau PME, qui traite plus précisément de réseau pme, bâtir une architecture fiable sans surdimensionner.
Ces références servent à vérifier les mesures de base, la segmentation et les réflexes de sécurité PME.
Un condensé de veille télécom, cloud, sécurité et outils numériques pour décider plus vite, sans bruit inutile.
Aucun spam. Désinscription en un clic.