Qui ?
Compte nominatif, rôle connu, départs et changements de poste pris en compte.

RDP, VPN, ports ouverts, MFA, droits limités: comment sécuriser un accès distant en entreprise sans complexifier inutilement le réseau.
Un accès distant en entreprise bien conçu rend le télétravail, la maintenance et les interventions prestataires beaucoup plus simples. On parle d’accès distant d’entreprise dès qu’un salarié, un prestataire ou un administrateur se connecte au système d’information depuis l’extérieur (domicile, déplacement, autre site, réseau mobile). Mal conçu, il devient une porte d’entrée permanente vers le réseau interne. Le sujet n’est donc pas de savoir s’il faut autoriser l’accès distant, mais comment le limiter à ce qui est utile, vérifiable et réversible.
Dans beaucoup de PME, l’erreur vient d’un raccourci : ouvrir un port, exposer un serveur RDP, déployer un outil de prise en main à distance ou partager un compte administrateur, puis considérer que le mot de passe suffit. Ce montage fonctionne parfois quelques semaines pour “faire marcher” l’accès distant. Il ne constitue pas une politique de sécurité.
L’accès distant n’est pas dangereux par nature. Qu’il passe par un VPN, un bureau à distance (RDP), un portail web ou un outil SaaS, un technicien qui se connecte à une machine de supervision, un salarié qui ouvre une application métier depuis son domicile ou un prestataire qui administre un équipement réseau peuvent tous avoir de bonnes raisons de se connecter hors site, à condition que le périmètre soit connu, assumé et révisé quand l’organisation change.
Le risque apparaît quand le service interne visible depuis Internet reste accessible sans couche de contrôle suffisante. Un port 3389 ouvert pour RDP, une interface d’administration de routeur, un NAS accessible publiquement ou une vieille passerelle VPN non mise à jour créent une surface d’attaque qui travaille contre l’entreprise jour et nuit, y compris la nuit, les week-ends et pendant les congés.
Le raisonnement doit donc partir de l’exposition réelle. Qui peut atteindre le service ? Depuis quelle adresse ? Avec quel compte ? Pendant combien de temps ? Et surtout : qui voit qu’une connexion anormale vient d’avoir lieu ? Si personne ne sait répondre, le dispositif est trop fragile.
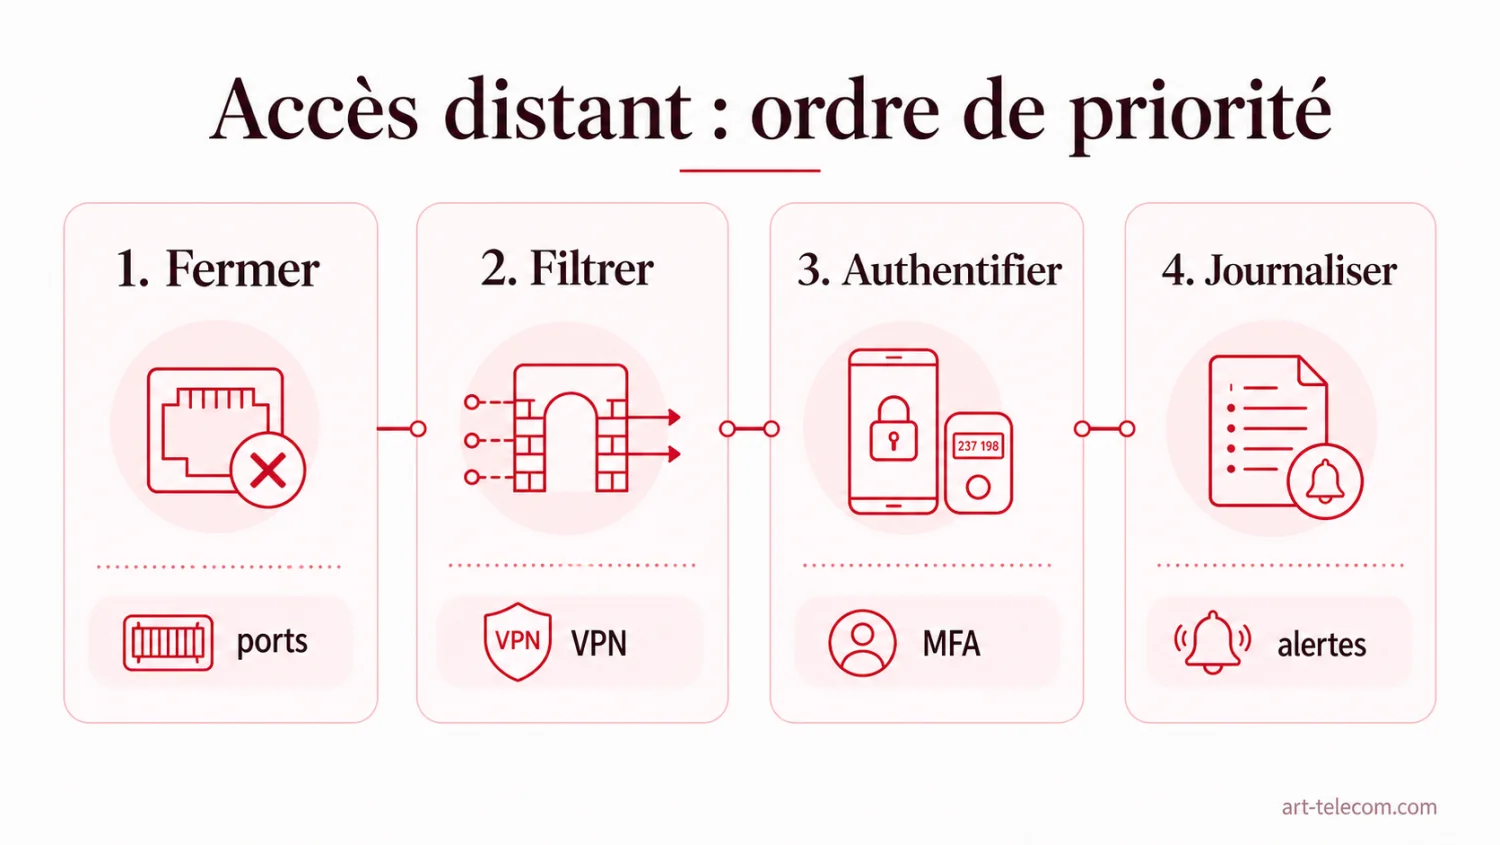
Elles forcent à passer d’un accès “qui marche” à un accès que l’on peut défendre.
Compte nominatif, rôle connu, départs et changements de poste pris en compte.
Application, machine, serveur ou réseau précis, pas tout le système interne.
Filtrage par pays, adresse IP, équipement géré ou plage réseau si le contexte le permet.
Journaux de connexion, alertes simples et revue régulière des accès actifs.
Un protocole utile peut devenir dangereux. Tout dépend de l’endroit où il est placé dans la chaîne d’accès, et de ce qu’il autorise ensuite.
RDP permet de prendre la main sur un poste ou un serveur Windows. C’est utile pour l’administration, mais ce n’est pas une solution d’accès distant à exposer brut sur Internet. Le protocole a souvent été ciblé parce qu’il donne, en cas de compromission, un accès très concret à une machine interne.
Le problème n’est donc pas RDP seul. C’est RDP rendu public sans garde-fou suffisant, surtout quand les comptes utilisés ont des privilèges élevés.
Le VPN, lui, crée un tunnel vers le réseau. C’est une meilleure base, mais ce n’est pas une immunité. Un VPN avec un compte partagé, sans authentification multifacteur, sans mises à jour et sans limitation de droits peut seulement déplacer le problème. L’utilisateur entre plus proprement, mais il entre parfois trop loin.
La bonne architecture sépare les usages. Un salarié n’a pas besoin du même périmètre qu’un prestataire maintenance. Un administrateur réseau n’a pas besoin d’un accès ouvert en permanence. Une application web interne peut parfois être publiée via un portail contrôlé plutôt que par un tunnel complet vers le LAN. Ce découpage demande un peu de rigueur au départ, mais il évite de transformer chaque connexion distante en passe-partout réseau difficile à retirer ensuite.
| Solution | Usage adapté | Point de vigilance |
|---|---|---|
| RDP interne | Administration ou prise en main derrière une couche de contrôle | Ne pas exposer directement sur Internet |
| VPN | Accès distant contrôlé à certaines ressources | MFA, droits limités, patchs et logs indispensables |
| Portail applicatif | Accès à une application précise | Bien gérer identité, sessions et révocation |
| Bastion | Administration d’équipements sensibles | À réserver aux accès techniques tracés |
Pour une PME, l’essentiel est donc de choisir une ou deux briques d’accès distant adaptées (souvent un VPN et éventuellement un portail applicatif ou un bastion), puis de les administrer correctement plutôt que de multiplier les outils hétérogènes.
Les erreurs graves sont rarement spectaculaires. Elles sont surtout persistantes, parce que personne ne les voit plus après la première urgence ou le passage du prestataire.
La première est la plus simple : laisser un service d’administration accessible publiquement “temporairement”. Le temporaire dure. Un prestataire termine son intervention, personne ne ferme le port, puis l’accès reste disponible pendant des mois. Ce n’est pas rare, et c’est précisément ce qui rend le sujet piégeux.
La deuxième erreur consiste à utiliser des comptes génériques : admin, support, maintenance. Ces comptes sont pratiques pour l’organisation, mais désastreux pour la traçabilité. Quand tout le monde utilise le même identifiant, plus personne n’est responsable d’une action précise.
La troisième erreur est plus discrète : donner un accès trop large. Un commercial en télétravail a besoin de son CRM et de quelques documents, pas d’un accès réseau complet aux serveurs, imprimantes, sauvegardes et équipements d’administration. Le moindre privilège n’est pas une notion théorique, c’est un pare-chocs.
Le bon critère reste simple. Si l’accès n’a plus de responsable, plus de date de revue ou plus d’usage clair, il doit disparaître.
Ces arbitrages valent mieux qu’un empilement d’outils mal tenus.
Risque élevé si le service donne accès à une machine interne.
À remplacer par VPN, bastion ou portail contrôlé.
Base saine pour savoir qui se connecte et réduire l’impact d’un mot de passe volé.
À généraliser pour accès distants et comptes admin.
Réduit les dégâts si un poste ou un compte est compromis.
À documenter par profil métier.
Une PME n’a pas forcément besoin d’une architecture complexe. Elle a besoin d’un périmètre clair. Commencez par dresser l’inventaire des accès existants : VPN, bureau distant, outils de prise en main, interfaces cloud, comptes prestataires, règles NAT sur le routeur. Cette étape révèle souvent des accès oubliés.
Ensuite, regroupez les usages en profils. Télétravail bureautique, administration serveur, prestataire applicatif, supervision, direction. Chaque profil doit avoir son chemin d’accès, ses droits et sa durée de validité. Un accès prestataire permanent est rarement justifié ; un accès activé sur demande, lui, se défend mieux.
Le dernier point est opérationnel. Le jour où un salarié quitte l’entreprise, qui coupe l’accès ? Le jour où un ordinateur portable disparaît, qui révoque la session ? La sécurité tient souvent dans ces procédures courtes, pas dans une console que personne ne consulte.
Il faut aussi prévoir le mode dégradé. Si le VPN tombe, si le fournisseur cloud rencontre une panne ou si une règle de pare-feu bloque une équipe, qui décide de l’exception temporaire ? Une procédure écrite évite de rouvrir en urgence un ancien port “pour dépanner”. Les raccourcis pris sous pression sont souvent ceux qui restent ensuite dans la configuration.
Dans les petites structures, je recommande une revue trimestrielle très courte : accès actifs, comptes prestataires, ports exposés, certificats proches de l’expiration, équipements qui ne reçoivent plus de mises à jour. Trente minutes suffisent parfois à supprimer trois risques qui seraient devenus coûteux six mois plus tard.
Cette revue doit finir par une décision concrète, pas par un compte rendu décoratif. Un accès supprimé, une règle corrigée ou un compte passé en MFA valent mieux qu’un audit complet qui ne débouche sur aucune action opérationnelle, vérifiable et datée. Le plus important est de nommer un responsable de suivi, avec une prochaine date de contrôle.
La documentation doit rester vivante. Une page courte, relue tous les trimestres, vaut mieux qu’un classeur réseau jamais rouvert au moment critique.
À cocher avant de considérer l’accès distant comme prêt.
Le VPN reste pertinent dans beaucoup de contextes, mais il montre ses limites quand les usages se diversifient. Des applications SaaS, des postes personnels, des prestataires multiples et des équipes mobiles peuvent rendre le tunnel classique moins lisible. On croit protéger le réseau, alors qu’on donne parfois trop d’accès à trop de monde, avec une frontière interne qui n’a plus beaucoup de sens.
Dans ce cas, il faut regarder des approches plus granulaires : portail applicatif, bastion d’administration, accès conditionnel, segmentation réseau, voire modèle Zero Trust si l’organisation a la maturité pour le maintenir. Le mot important est “maintenir”. Une solution avancée mal administrée devient vite une couche de complexité supplémentaire.
Le signal d’alerte est simple : si l’équipe ne sait plus expliquer qui peut accéder à quoi, l’architecture doit être simplifiée ou mieux segmentée. L’objectif reste le même : réduire le périmètre accessible en cas d’identifiant compromis.
Le VPN pose aussi une question de poste client. Un tunnel ouvert depuis un ordinateur personnel non maîtrisé ne présente pas le même niveau de risque qu’un poste d’entreprise chiffré, corrigé et supervisé. Même avec un bon concentrateur VPN, un terminal compromis peut transporter le problème à l’intérieur.
C’est pour cette raison que l’accès conditionnel devient intéressant : vérifier l’état du poste, exiger une version minimale, refuser un appareil inconnu ou imposer une authentification plus forte selon le contexte. Là encore, il ne s’agit pas d’acheter une formule magique. Il s’agit de faire correspondre le niveau de contrôle au niveau de risque.
Cette logique demande du suivi. Sans revue régulière, même une bonne règle vieillit mal et finit par ne plus refléter les usages réels.
Un accès distant ne doit pas survivre à son besoin. C’est souvent cette hygiène, plus que l’outil, qui réduit le risque.
Le premier objectif est de contenir. Pas de deviner dans l’urgence, ni de multiplier les manipulations irréversibles avant d’avoir conservé les traces.
Il faut d’abord contenir. Désactivez le compte concerné, coupez l’accès suspect, conservez les journaux et évitez les manipulations désordonnées sur les machines potentiellement touchées. Changer tous les mots de passe sans comprendre le chemin d’entrée peut donner une impression d’action tout en laissant le problème ouvert.
Ensuite, reconstituez la chronologie : première connexion suspecte, adresse source, compte utilisé, machines atteintes, fichiers consultés, privilèges obtenus. Si l’entreprise ne dispose pas de journaux suffisants, c’est déjà un enseignement pour la suite. Les logs ne servent pas seulement aux experts ; ils évitent de piloter l’incident à l’aveugle.
Enfin, corrigez durablement. Fermer le port incriminé ne suffit pas si les mots de passe sont réutilisés ou si un compte admin reste actif partout. Après un incident, la priorité est de revenir à une architecture plus étroite, mieux documentée et plus facile à vérifier.
Prévenez aussi les personnes concernées au bon niveau. L’utilisateur dont le compte a servi doit être informé, le prestataire doit confirmer ses interventions réelles, et la direction doit comprendre l’impact potentiel. Une communication trop large crée de la panique ; une communication trop courte laisse chacun inventer son interprétation.
Si des données personnelles ou des informations sensibles ont pu être consultées, le sujet sort du simple dépannage réseau. Il faut alors documenter l’analyse, vérifier les obligations de notification et conserver les éléments techniques. Cette discipline protège l’entreprise autant que ses clients.
Un accès distant entreprise robuste n’est pas celui qui promet le plus de fonctionnalités. C’est celui qui expose le moins de choses nécessaires, identifie chaque utilisateur, limite les droits et laisse des traces exploitables. Pour une PME, cette discipline vaut souvent plus qu’un outil spectaculaire.
À lire aussi

Windows Admin Center centralise l'administration de serveurs Windows dans un navigateur. Voici quand l'utiliser, comment le déployer et ce qu'il ne remplace pas.
· ·5 min 
Guide prudent pour désactiver temporairement Microsoft Defender, vérifier un faux positif, éviter les contournements permanents et réactiver la protection.
 · ·9 min
DNS Cloudflare: comprendre 1.1.1.1, les variantes filtrantes, IPv6, DNS chiffré, configuration routeur ou poste et vérifications utiles.
· ·9 min 
Windows Server 2019 reste exploitable dans certains contextes, mais support, sécurité, sauvegardes et migration doivent être pilotés avant 2029.
· ·6 min 
Guide pratique pour changer les DNS sur Windows 11 sans casser le réseau: paramètres, routeur, VPN, vérifications et erreurs fréquentes.
· ·8 min 
Un chemin de câble organise et protège les câbles, mais le bon choix dépend de la charge, du lieu, de la maintenance et de la séparation des réseaux.
· ·5 min Un condensé de veille télécom, cloud, sécurité et outils numériques pour décider plus vite, sans bruit inutile.
Aucun spam. Désinscription en un clic.