VPN domestique
Option souvent préférable pour piloter plusieurs équipements sans publier chaque service séparément.

La redirection de port peut rendre une installation domotique accessible à distance, mais elle doit rester précise, documentée et protégée.

La redirection de port rend un équipement domotique joignable depuis l’extérieur du domicile. Elle peut dépanner un accès à une box domotique, une caméra IP ou un petit serveur local, mais elle n’est pas un simple interrupteur “accès distant”. Elle publie une entrée depuis Internet vers un service de la maison, avec une conséquence directe : ce service doit être assez clair, maintenu et protégé pour supporter cette exposition.
Pour approfondir ce point, consultez Lidl Smart Home : faut-il encore choisir, qui traite plus précisément de lidl smart home : faut-il encore choisir silvercrest pour sa domotique ?.
La bonne approche tient en une question simple : quel service mérite vraiment d’être joignable depuis l’extérieur ?
Il faut ensuite raisonner en deux temps : comprendre ce que la box Internet transfère réellement, puis décider si cette exposition est justifiée. En domotique, le confort de pilotage ne doit jamais faire oublier la surface d’attaque, surtout quand des équipements restent allumés jour et nuit, derrière des mises à jour parfois irrégulières et des mots de passe rarement revus.
Le principe est plus simple qu’il n’en a l’air : votre réseau domestique utilise généralement une adresse publique côté Internet et plusieurs adresses privées à l’intérieur de la maison. La box joue le rôle de frontière : elle sait répondre aux connexions sortantes, mais elle bloque par défaut les connexions entrantes non sollicitées. La redirection modifie ce comportement pour un cas nommé, pas pour toute la maison, et c’est précisément cette précision qui rend la configuration utile ou risquée selon la rigueur appliquée.
Une règle de redirection lui dit : “si quelqu’un arrive sur tel port public, transfère la demande vers cet appareil local et ce port interne”. C’est précis, mais seulement si l’adresse locale, le protocole et le service ciblé sont stables.
Le piège classique consiste à croire que l’on “ouvre Internet à la caméra” ou “à Home Assistant” de manière abstraite. En réalité, on crée une route technique entre une requête entrante et un service qui écoute. Si ce service est mal protégé, obsolète ou mal configuré, la redirection amplifie le problème, car la box ne juge pas la qualité de ce qu’elle transmet : elle applique simplement la règle demandée.
Elle a du sens dans des cas limités, lorsqu’un équipement local doit parfois être joint depuis un autre réseau et aucune solution plus sobre ne répond au besoin. C’est le cas d’un tableau de bord domotique autohébergé, d’un accès temporaire à un serveur, ou d’un flux précis qui ne passe pas par l’application cloud du fabricant, notamment lorsque l’utilisateur veut garder la main sur son installation sans dépendre d’une plateforme tierce ni publier tous les services du réseau.
Elle est moins pertinente si l’objectif est simplement d’allumer une lampe depuis son téléphone. Dans ce cas, une application officielle, un accès VPN ou une passerelle maintenue évite souvent de publier directement un port exposé.
Option souvent préférable pour piloter plusieurs équipements sans publier chaque service séparément.
Pratique quand le service est maintenu, mais dépendant du compte, de la plateforme et de ses conditions.
Utile pour un service précis, mais elle expose une porte identifiable sur Internet.
Le choix le plus sobre si les automatismes n’ont pas besoin d’être pilotés depuis l’extérieur.
Le bon choix n’est pas toujours le plus technique. Pour une installation familiale, un VPN bien configuré peut être plus propre qu’une collection de ports ouverts pour chaque appareil. Pour un test court, une redirection temporaire documentée peut en revanche rester acceptable.
Ne commencez pas par le bouton “ajouter une règle” : une redirection fiable commence avant l’écran de configuration. L’appareil cible doit garder la même adresse locale, le service doit être identifié, et la règle doit avoir une raison claire. Sans cela, on corrige au hasard après coup, souvent en ouvrant davantage de ports au lieu de régler le vrai problème.
Réservez l’adresse locale dans la box plutôt que de la fixer uniquement dans l’objet connecté. La réservation DHCP centralise la décision au bon endroit : votre routeur sait que la box domotique, le NAS ou la passerelle Zigbee/IP doit toujours recevoir la même IP privée.
Pour compléter cette lecture, Heures creuses et domotique : adapter sa apporte des repères utiles sur heures creuses et domotique : adapter sa maison sans se tromper.
Notez aussi le port interne exact. Certains services utilisent une interface web, d’autres un protocole applicatif ou un flux vidéo. Recopier un port vu dans un tutoriel sans vérifier la documentation de l’équipement crée souvent une règle ouverte mais inutile.
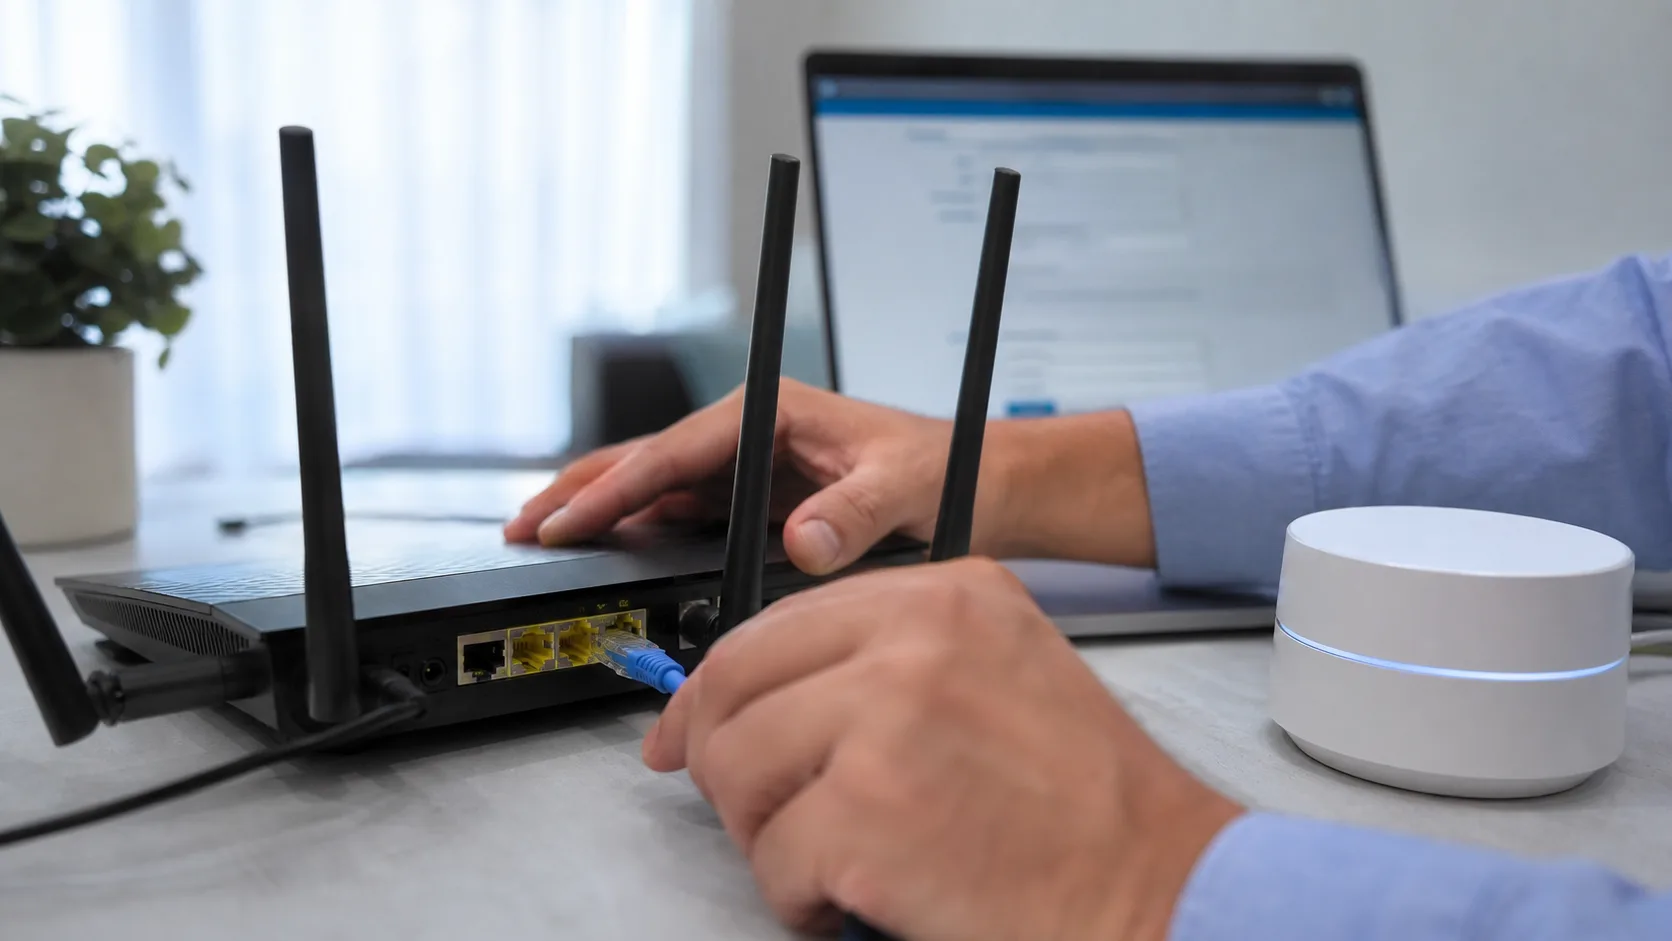
Les noms changent selon les box. La logique reste stable : une entrée, une destination, un protocole et un service clairement nommé.
Dans l’interface de la box, la rubrique porte souvent un nom comme NAT, redirection de ports, serveur virtuel ou port forwarding. Les champs varient selon les fournisseurs, mais la règle décrit toujours la même chaîne : port externe, adresse IP de destination, port interne et protocole. Cette chaîne doit rester courte, lisible et justifiable.
Commencez par une règle minimale. Un port externe, une IP locale, un port interne, un protocole. Évitez les plages de ports si l’équipement ne les réclame pas. Évitez aussi de réutiliser un port standard visible quand le service permet un port externe différent, car la discrétion ne remplace pas la sécurité, mais elle limite les sollicitations automatiques les plus évidentes et rend le journal de configuration plus facile à relire.
L’appareil garde-t-il la même IP après redémarrage ?
Impact décision : Sans réservation DHCP, la règle peut pointer demain vers le mauvais appareil.
Un seul service est-il nécessaire ?
Impact décision : Ouvrir une plage complète augmente la surface d’exposition sans bénéfice réel.
Le service utilise-t-il TCP, UDP ou les deux ?
Impact décision : Une règle trop large complique le diagnostic et peut publier plus que prévu.
Le service impose-t-il un compte robuste et du chiffrement ?
Impact décision : Un port ouvert sans contrôle sérieux transforme une commodité en risque.
Après l’enregistrement, redémarrez seulement ce qui est nécessaire. Un redémarrage complet de toute l’installation peut masquer la vraie cause si la règle ne fonctionne pas. Mieux vaut tester étape par étape : service actif en local, règle présente dans la box, test depuis un réseau externe.
Le test doit se faire hors du Wi-Fi domestique. Utilisez une connexion mobile ou un autre accès Internet, puis ciblez l’adresse publique et le port choisi. Si vous testez depuis le même réseau local, la box peut vous donner un résultat trompeur selon sa gestion du loopback NAT.
Trois vérifications suffisent souvent à isoler le problème :
Si votre fournisseur utilise un CGNAT, votre box ne possède pas toujours une adresse publique directement joignable. Dans ce cas, la redirection peut être correcte localement mais impossible depuis Internet. Il faut alors demander une option IP publique, utiliser un VPN adapté ou passer par une solution de tunnel maintenue.
La sécurité ne se résume pas au mot de passe de la box. Dès qu’un service devient accessible depuis Internet, il doit être maintenu, limité et surveillé. Les robots scannent en permanence les plages d’adresses publiques ; un port discret peut quand même être découvert, puis testé avec des identifiants courants ou des failles connues. La décision d’ouvrir doit donc inclure la décision de suivre.
Activez les mises à jour de l’équipement, supprimez les comptes par défaut et imposez une authentification forte quand elle existe. Si l’interface supporte HTTPS ou un certificat propre, utilisez-le. Si elle ne chiffre rien et transporte des identifiants en clair, évitez l’exposition directe.
La règle la plus saine reste de n’ouvrir que ce qui est nécessaire. Fermez les ports de test après usage, nommez les règles de façon explicite et conservez une note avec la date, le service publié, le port externe et la raison de l’ouverture.
Une redirection validée techniquement doit encore être arbitrée côté usage et sécurité.

Quand l’accès était temporaire, la fermeture du port fait partie de l’intervention.

Pour un accès régulier, un VPN domestique limite mieux l’exposition directe des équipements.
Le port externe peut rester distinct du port interne. Vous pouvez, par exemple, exposer un port public différent et le faire pointer vers le port réel du service à l’intérieur du réseau. Cette séparation aide à organiser les règles, surtout quand plusieurs services utilisent par défaut le même port web, mais elle doit rester lisible pour celui qui devra maintenir l’installation, retrouver la règle dans six mois ou expliquer pourquoi ce passage existe encore.
Ce choix ne doit pas servir à masquer une configuration faible. Un port inhabituel réduit parfois le bruit des scans les plus basiques, mais il ne protège pas un service vulnérable. La vraie protection vient du service lui-même : version à jour, compte unique, mot de passe solide, chiffrement quand il existe et accès limité à ce qui est strictement nécessaire.
Pour approfondir ce point, consultez Vannes connectées Netatmo : utiles si votre, qui traite plus précisément de vannes connectées netatmo : utiles si votre chauffage s’y prête.
Évitez aussi les conventions impossibles à relire. Si vous choisissez un port externe personnalisé, documentez la correspondance : port public, port interne, appareil, protocole et usage. Le jour où il faut dépanner à distance, cette note vaut mieux qu’une série de règles anonymes nommées “test”, “camera2” ou “old”.
Prévoyez la marche arrière avant le premier test : une redirection de port devrait toujours avoir un plan de retour arrière. Avant de valider la règle, notez comment la désactiver, quel service arrêter, et quel accès alternatif utiliser si l’équipement devient instable. Cette préparation paraît excessive, mais elle évite de laisser un port ouvert parce que l’on n’ose plus toucher à une configuration qui “marche à moitié”.
Après chaque essai, vérifiez que la règle correspond encore au besoin initial. Si l’accès distant était nécessaire pour une intervention ponctuelle, supprimez-le une fois l’intervention terminée. Si l’accès devient permanent, traitez-le comme une partie de l’architecture domotique : revue régulière, mises à jour et contrôle des comptes autorisés.
Une redirection en échec n’indique pas forcément une mauvaise box. C’est un signal à trier avant d’ajouter une nouvelle règle.
Le service peut être arrêté, l’appareil peut avoir changé d’IP, le pare-feu local peut bloquer, ou le port choisi peut déjà être utilisé ailleurs. Le bon diagnostic évite de multiplier les règles et de finir avec plusieurs ouvertures concurrentes, dont une seule était réellement nécessaire.
Vous testez probablement l’adresse locale au lieu de l’adresse publique, ou la box ne renvoie pas le trafic externe.
Le service n’écoute pas, le pare-feu local bloque, ou le fournisseur place la ligne derrière un CGNAT.
La configuration n’a pas été sauvegardée ou l’équipement a changé d’adresse locale.
L’IP publique a changé, le service a été mis à jour, ou deux règles se contredisent.
Le diagnostic le plus propre part de l’intérieur vers l’extérieur. D’abord, vérifiez que l’équipement répond depuis le réseau local. Ensuite, contrôlez son adresse IP dans la table des appareils connectés. Puis seulement, examinez la règle de redirection et le test externe.
Si plusieurs routeurs se succèdent, par exemple une box opérateur puis un routeur personnel, vous pouvez avoir un double NAT. Il faut alors placer le routeur personnel en DMZ contrôlée, configurer le mode bridge quand il existe, ou rediriger le port sur les deux équipements. Cette situation mérite prudence, car elle multiplie les points de configuration et rend les tests ambigus : une règle peut être correcte sur un routeur, mais bloquée sur l’autre.
Une règle utile aujourd’hui peut devenir inutile dans six mois. La revue évite que cette ouverture survive à son usage réel.
Un ancien serveur de test oublié, une caméra remplacée ou une box domotique non mise à jour laisse parfois un port ouvert sans usage réel. C’est là que les installations se fragilisent : non pas parce que la règle initiale était absurde, mais parce qu’elle n’a jamais été réexaminée après le changement d’usage.
Gardez un petit inventaire : nom de la règle, appareil, IP locale, port externe, port interne, protocole, date de création, motif et date de revue. Ce document peut tenir dans une note, mais il évite de redécouvrir l’installation à chaque panne.
La revue trimestrielle est un bon rythme pour une maison connectée active. Supprimez ce qui ne sert plus, renommez ce qui est ambigu, vérifiez les mises à jour, et confirmez que l’accès distant correspond encore à un besoin réel. Dans une installation domotique, la configuration la plus sûre est souvent celle que l’on sait expliquer rapidement, sans devoir ouvrir trois menus de box pour retrouver l’origine d’un port oublié.
La redirection de port n’est ni dangereuse par nature ni anodine. Elle devient utile quand elle répond à un besoin précis, avec une règle courte, un appareil identifié, un service maintenu et un retour arrière prévu. Elle devient fragile quand elle sert à contourner un problème de méthode.
Pour piloter une installation domotique depuis l’extérieur, commencez par la solution la moins exposée. Si la redirection reste nécessaire, ouvrez un seul passage, testez-le depuis un vrai réseau externe, puis gardez-le sous surveillance.
Pour approfondir ce point, consultez Installer HACS dans Home Assistant sans fragiliser, qui traite plus précisément de installer hacs dans home assistant sans fragiliser sa domotique.
À lire aussi
Guide prudent pour désactiver temporairement Microsoft Defender, vérifier un faux positif, éviter les contournements permanents et réactiver la protection.
 · ·9 min
DNS Cloudflare: comprendre 1.1.1.1, les variantes filtrantes, IPv6, DNS chiffré, configuration routeur ou poste et vérifications utiles.
 · ·9 min
Windows Server 2019 reste exploitable dans certains contextes, mais support, sécurité, sauvegardes et migration doivent être pilotés avant 2029.
· ·6 min 
Guide pratique pour changer les DNS sur Windows 11 sans casser le réseau: paramètres, routeur, VPN, vérifications et erreurs fréquentes.
· ·8 min 
Un chemin de câble organise et protège les câbles, mais le bon choix dépend de la charge, du lieu, de la maintenance et de la séparation des réseaux.
· ·5 min 
Un guide opérationnel pour concevoir un réseau PME lisible, sécurisé et maintenable sans empiler du matériel inutile.
· ·10 min Un condensé de veille télécom, cloud, sécurité et outils numériques pour décider plus vite, sans bruit inutile.
Aucun spam. Désinscription en un clic.